Si un collègue voit une entrée de menu que vous n'avez pas, cela tient à son rôle. portierX masque ce pour quoi vous n'avez pas d'autorisation plutôt que de vous laisser tomber sur une erreur. Cet article vous dit qui voit quoi.
Les cinq rôles
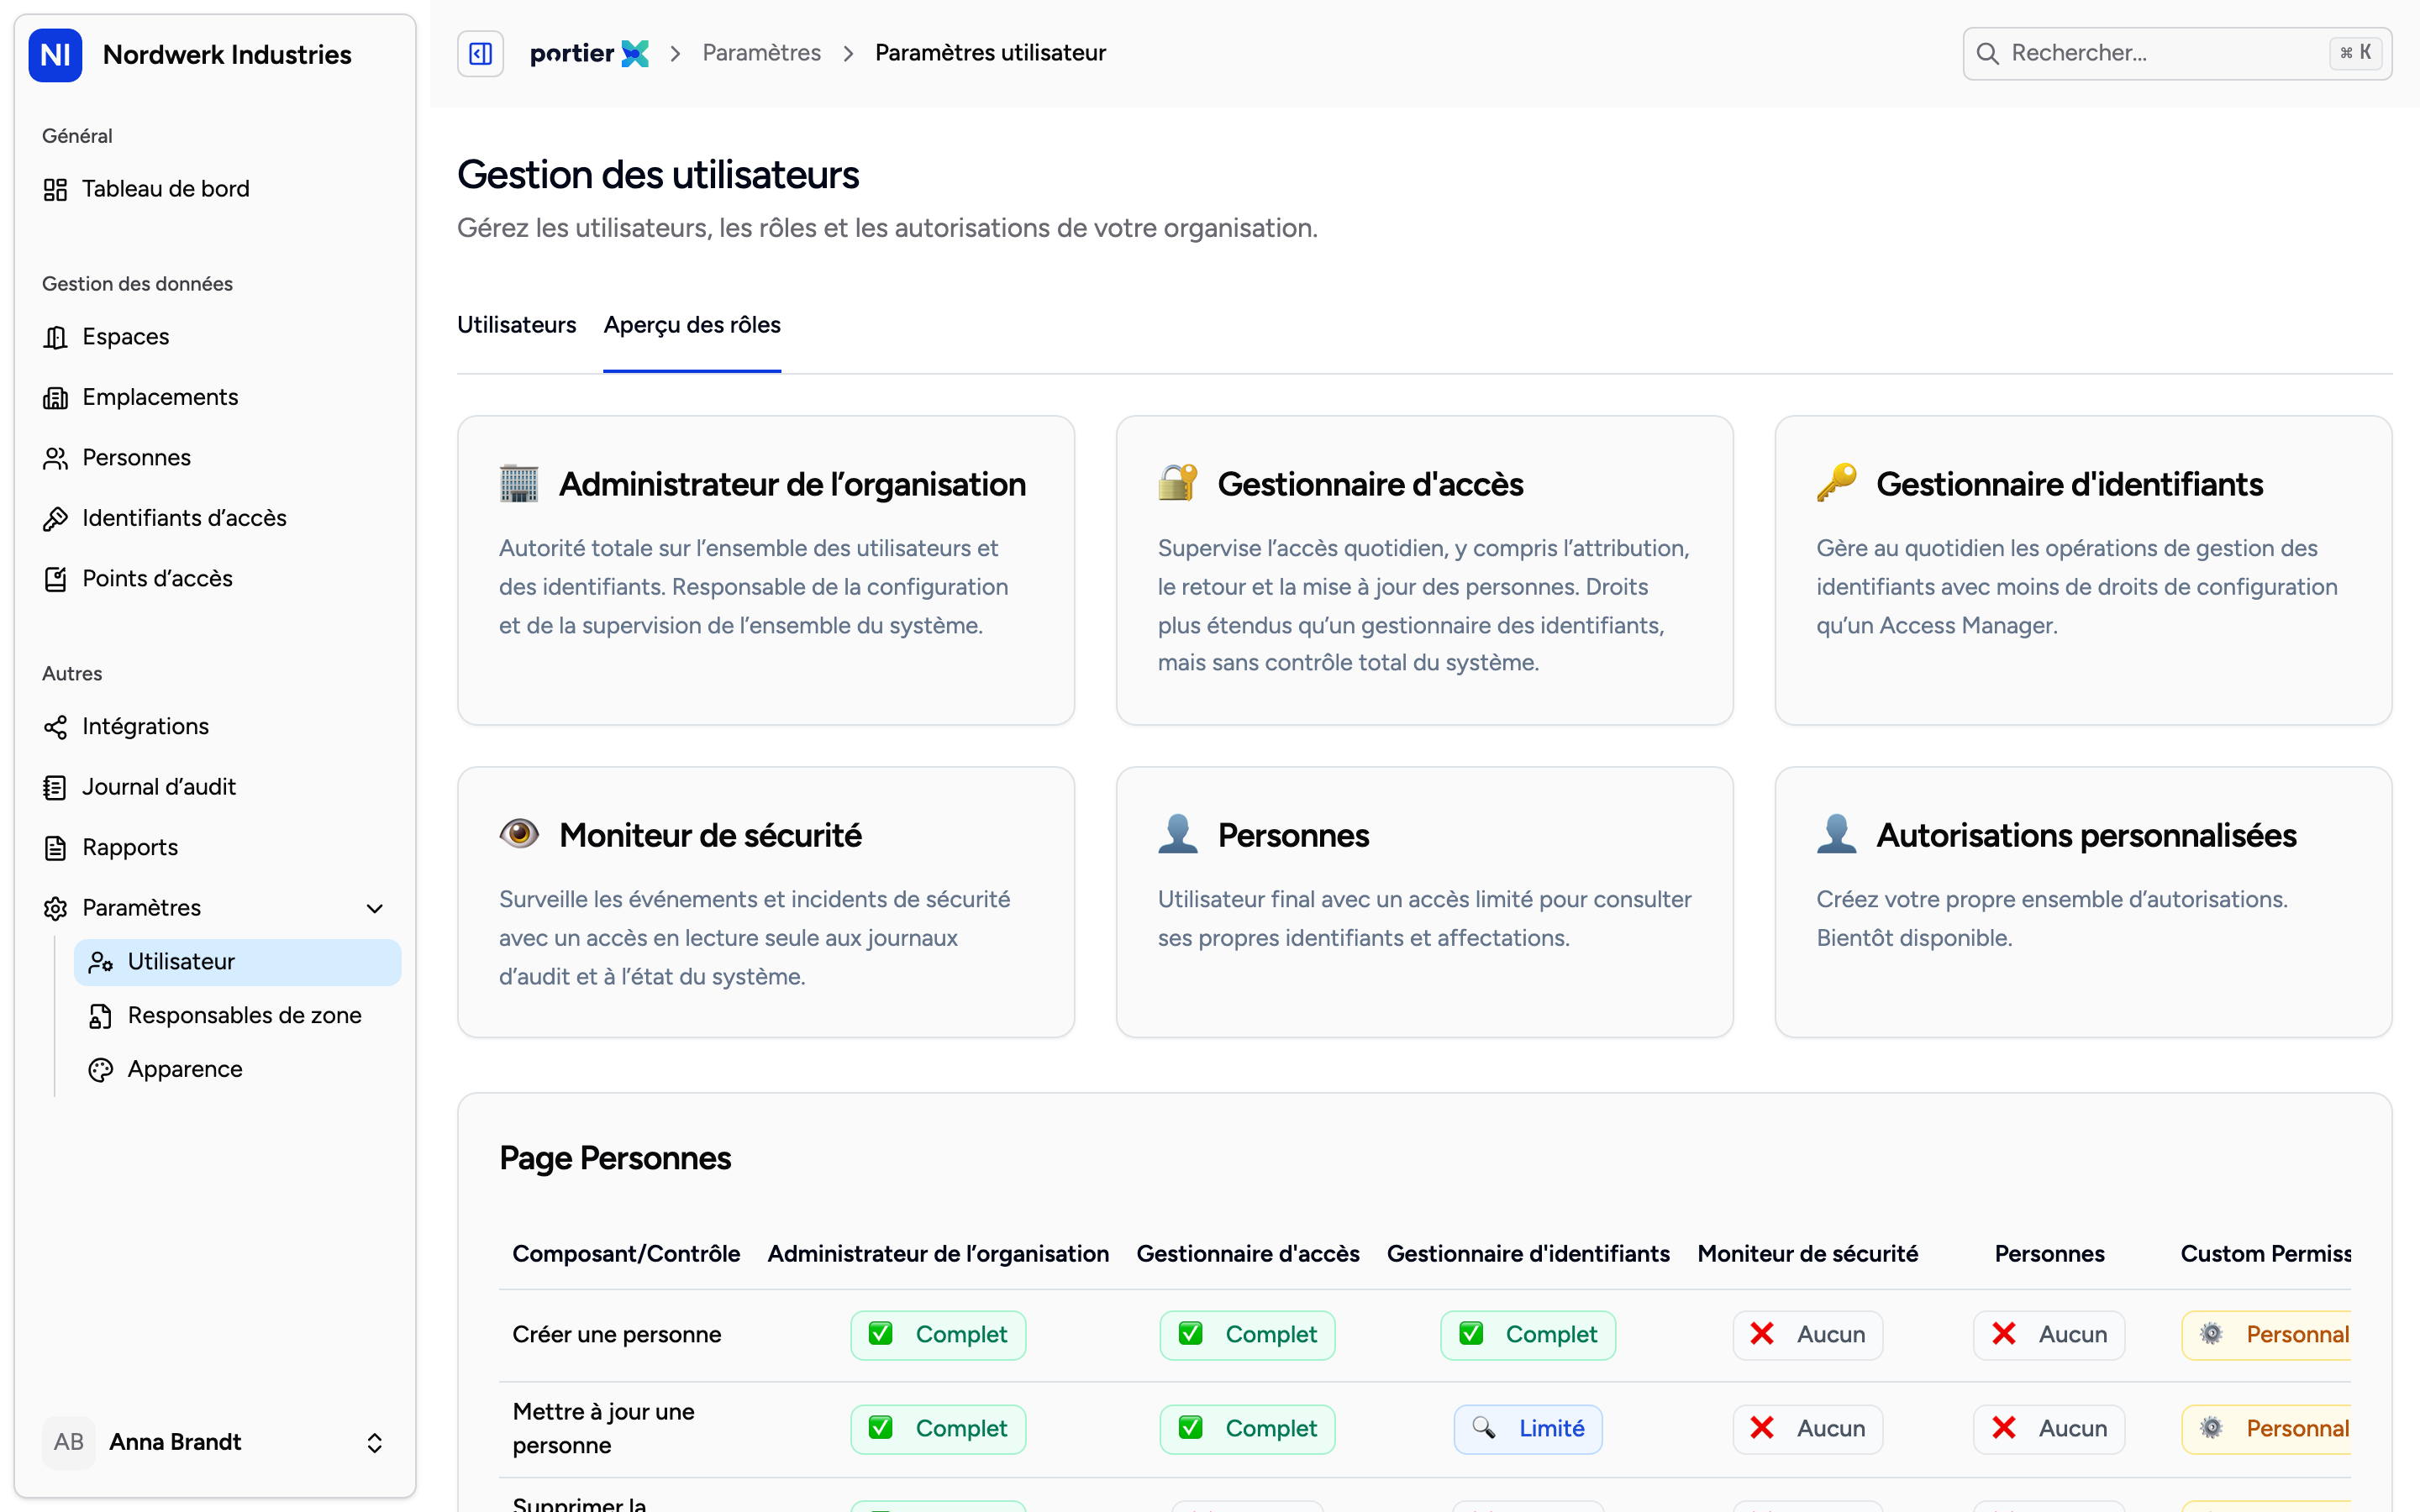
L'aperçu des rôles, dans les Paramètres, présente chaque rôle et ses droits. Votre propre rôle est attribué par votre administrateur de l'organisation.
Administrateur de l'organisation : autorité totale sur l'ensemble des personnes et des identifiants. Responsable de la configuration de tout le système.
Gestionnaire d'accès : l'exploitation quotidienne. Attribuer, reprendre, tenir les personnes à jour. Droits plus étendus qu'un gestionnaire d'identifiants, mais pas de configuration système.
Gestionnaire d'identifiants : le travail quotidien sur les identifiants, avec moins de droits de configuration qu'un gestionnaire d'accès.
Moniteur de sécurité : lecture seule. Surveille les événements et les incidents, ne modifie rien.
Personnes : l'utilisateur final. Consulte ses propres identifiants et affectations, rien d'autre. Ce rôle est appelé Individual dans la documentation technique de portierX.
Qui voit quelle entrée de navigation
Les cinq rôles voient tous Tableau de bord, Espaces, Identifiants d'accès et Journal d'audit. Les différences portent sur le reste.
Rôle | Voit en plus |
|---|---|
Administrateur de l'organisation | Emplacements, Personnes, Points d'accès, Intégrations, Rapports, Paramètres |
Gestionnaire d'accès | Emplacements, Personnes, Points d'accès, Intégrations, Rapports |
Gestionnaire d'identifiants | Personnes |
Moniteur de sécurité | Emplacements, Personnes, Points d'accès, Rapports |
Personnes | Emplacements, Points d'accès |
Paramètres n'est visible que par l'administrateur de l'organisation. Intégrations ne l'est que par l'administrateur et le gestionnaire d'accès.
Deux points surprennent régulièrement.
Le rôle Personnes ne voit pas Personnes. C'est voulu. Un utilisateur final doit pouvoir consulter ses propres identifiants, pas parcourir l'annuaire du personnel.
Voir n'est pas modifier. Un moniteur de sécurité voit presque les mêmes entrées qu'un gestionnaire d'accès, mais n'en modifie aucune. La liste commande la visibilité, le rôle commande les boutons à l'intérieur.
Pourquoi un bouton manque
La visibilité est vérifiée deux fois. Une fois sur la barre latérale, puis à nouveau sur chaque action. Vous pouvez donc voir une liste sans y trouver de bouton de création. Un gestionnaire d'identifiants voit la liste des personnes et peut en ajouter et en modifier, mais pas en supprimer.
S'il vous manque quelque chose dont vous avez besoin pour votre travail, la question est à poser à votre administrateur de l'organisation, ce n'est pas un défaut.
Ce qui n'existe pas encore
Les rôles personnalisés, dont vous composez vous-même le jeu d'autorisations, sont annoncés dans l'aperçu des rôles mais ne sont pas disponibles. D'ici là, les cinq rôles ci-dessus constituent le choix complet.