Über SHIP, die Schnittstelle von SALTO ProAccess SPACE, holt portierX Türen und Benutzer aus Ihrer SALTO-Anlage und schreibt Änderungen dorthin zurück. Die Anbindung richtet der Organisationsadministrator ein, und sie beginnt unter Integrationen mit der Kachel für SALTO.
Die Adresse Ihres SHIP-Endpunkts, über HTTPS erreichbar und mit gültigem Zertifikat. Ein selbst signiertes Zertifikat reicht nicht.
Das SHIP-Secret aus SALTO ProAccess SPACE. Es entsteht dort unter System, General Options, im Reiter SHIP: SHIP-Server einschalten, HTTP(S) als Protokoll wählen, eigene Authentifizierung festlegen. Sichern Sie das Secret sofort, SALTO zeigt es kein zweites Mal an.
Die Entscheidung, auf welchem Weg portierX den Endpunkt erreichen darf: offen im Internet, über Cloudflare Access, über Ihr VPN oder hinter einem Header, den Ihr Gateway prüft.
Diese Werte beschafft die IT oder Ihr SALTO-Partner, nicht die Objektverwaltung.
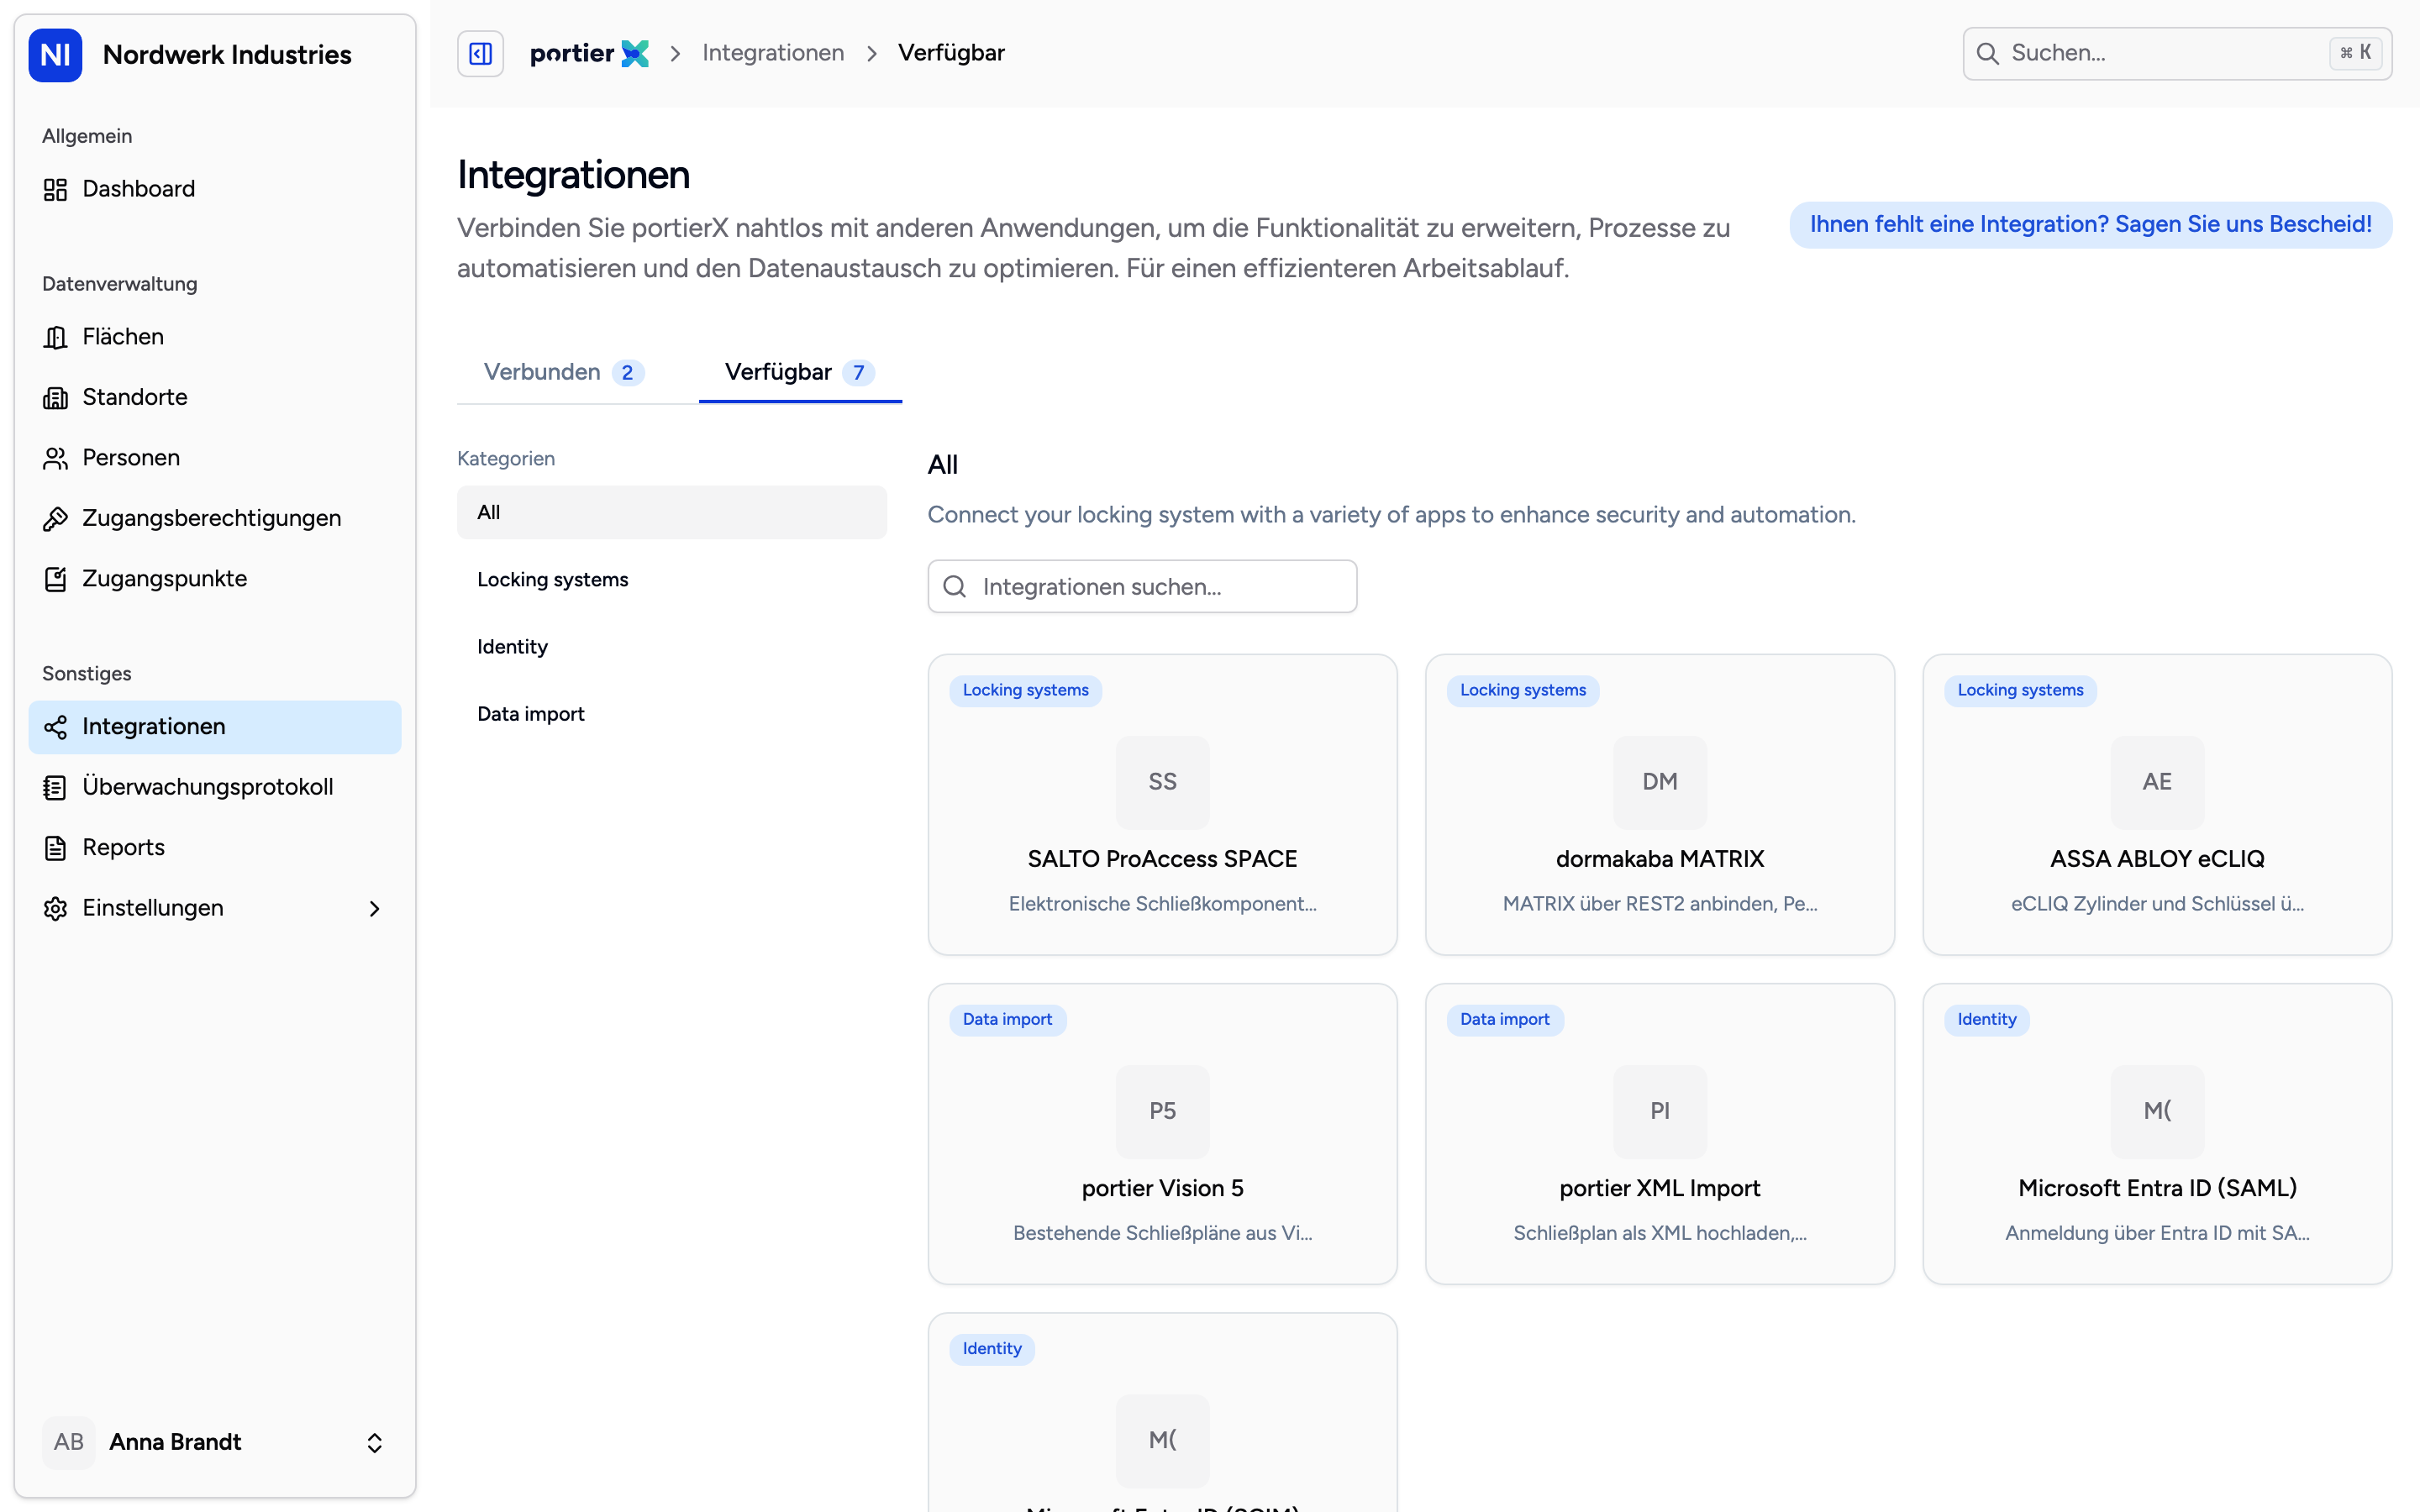
Der Katalog führt jede Anlage, die portierX anbinden kann. SALTO wird mit Zugangsdaten verbunden, nicht mit einer Datei.
Öffnen Sie Integrationen und wählen Sie auf dem Reiter "Available" die Kachel für SALTO.
Wechseln Sie auf Verbinden und füllen Sie "Locking System Name", "URL Host" und "Secret Key" aus. Alle drei sind Pflichtfelder. Der Name ist frei wählbar und benennt die Verbindung später in jeder Liste.
Legen Sie unter Netzwerkschutz fest, wie portierX den Endpunkt erreicht. Die vier Möglichkeiten stehen unten.
Klicken Sie auf Verbindung testen. portierX speichert die Verbindung als Entwurf und prüft, ob die Anlage antwortet.
Klicken Sie auf Aktivieren. Nach bestandenem Test steht diese Schaltfläche an der Stelle von Verbindung testen.
Die vier Arten von Netzwerkschutz:
Öffentlich: Der Endpunkt ist aus dem Internet erreichbar. Begrenzen Sie ihn per Firewallregel auf die öffentlichen IP-Adressen von portierX; die Adressen erfragen Sie bei portier.
Cloudflare Access: portierX schickt bei jedem Aufruf CF-Access-Client-Id und CF-Access-Client-Secret mit. Dafür legen Sie in Cloudflare Zero Trust ein Service-Token an und lassen in der Access-Richtlinie nur dieses Token zu.
VPN: Die Verbindung läuft über Ihr eigenes Netz, Header werden keine gebraucht.
"Custom headers": ein oder mehrere Paare aus Headername und Headerwert, die Ihr Gateway erwartet. Header hinzufügen ergänzt ein weiteres Paar.
Mit Als Entwurf speichern unterbrechen Sie die Einrichtung. Der Entwurf steht auf dem Reiter "Connected" mit dem Hinweis "Entwurf, noch nicht aktiv.", und Einrichtung fortsetzen öffnet das Formular wieder. Beim Wiederaufnehmen bleibt ein gespeichertes Cloudflare-Secret erhalten, wenn Sie das Feld leer lassen. Ein eigener Header braucht immer einen Wert.
Schlägt der Test fehl, nennt das Formular den Grund: Die Anlage ist nicht erreichbar, SALTO lehnt die Anmeldedaten ab, oder Cloudflare Access blockiert die Anfrage.
Die Seite der Verbindung öffnet sich mit den Reitern Zusammenfassung, Konfiguration, Synchronisierungsprotokoll und Türstatus.
portierX holt die Daten aus SALTO: Türen werden zu Zugangspunkten, SALTO-Benutzer zu Personen, und der Schlüssel eines Benutzers wird als Zugangsberechtigung bei dieser Person geführt. Zugangsberechtigung ist das Wort der Anwendung für Schlüssel, Karte oder Transponder.
Danach gleicht portierX regelmäßig von selbst ab. Mit Synchronisation starten auf Zusammenfassung stoßen Sie einen Abgleich sofort an, Verbindung testen prüft die Erreichbarkeit erneut. Beide Schaltflächen sind nach dem Klick eine Minute gesperrt, und die Seite nennt die verbleibende Zeit.
Jeder Abgleich steht als eigene Zeile im Synchronisierungsprotokoll.
Änderungen in portierX gehen als eigene Aufträge an SALTO:
Legen Sie in der SALTO-Anlage einen Zugangspunkt an oder benennen Sie ihn um, entsteht die Tür in SALTO beziehungsweise erhält dort Name und Beschreibung aus portierX.
Bekommt eine Person Zugang zu einer SALTO-Tür, legt portierX sie in SALTO als Benutzer an, falls es sie dort nicht gibt. Name und Zutrittsrechte folgen jeder Änderung.
Nehmen Sie einen Schlüssel zurück, sperrt portierX ihn in SALTO.
portierX verknüpft einen SALTO-Benutzer über die E-Mail-Adresse mit einer Person. Aus welchem SALTO-Benutzerfeld portierX die Adresse übernimmt, legt auf Konfiguration unter Sicherheit das Feld E-Mail-Quelle fest: "External User ID (ExtUserID)" oder eines der Felder "General Purpose Field 1 (GPF1)" bis "General Purpose Field 5 (GPF5)". Voreingestellt ist GPF1. Ein Benutzer ohne gültige Adresse in diesem Feld wird keiner Person zugeordnet. Eine Änderung wirkt ab dem nächsten Abruf.
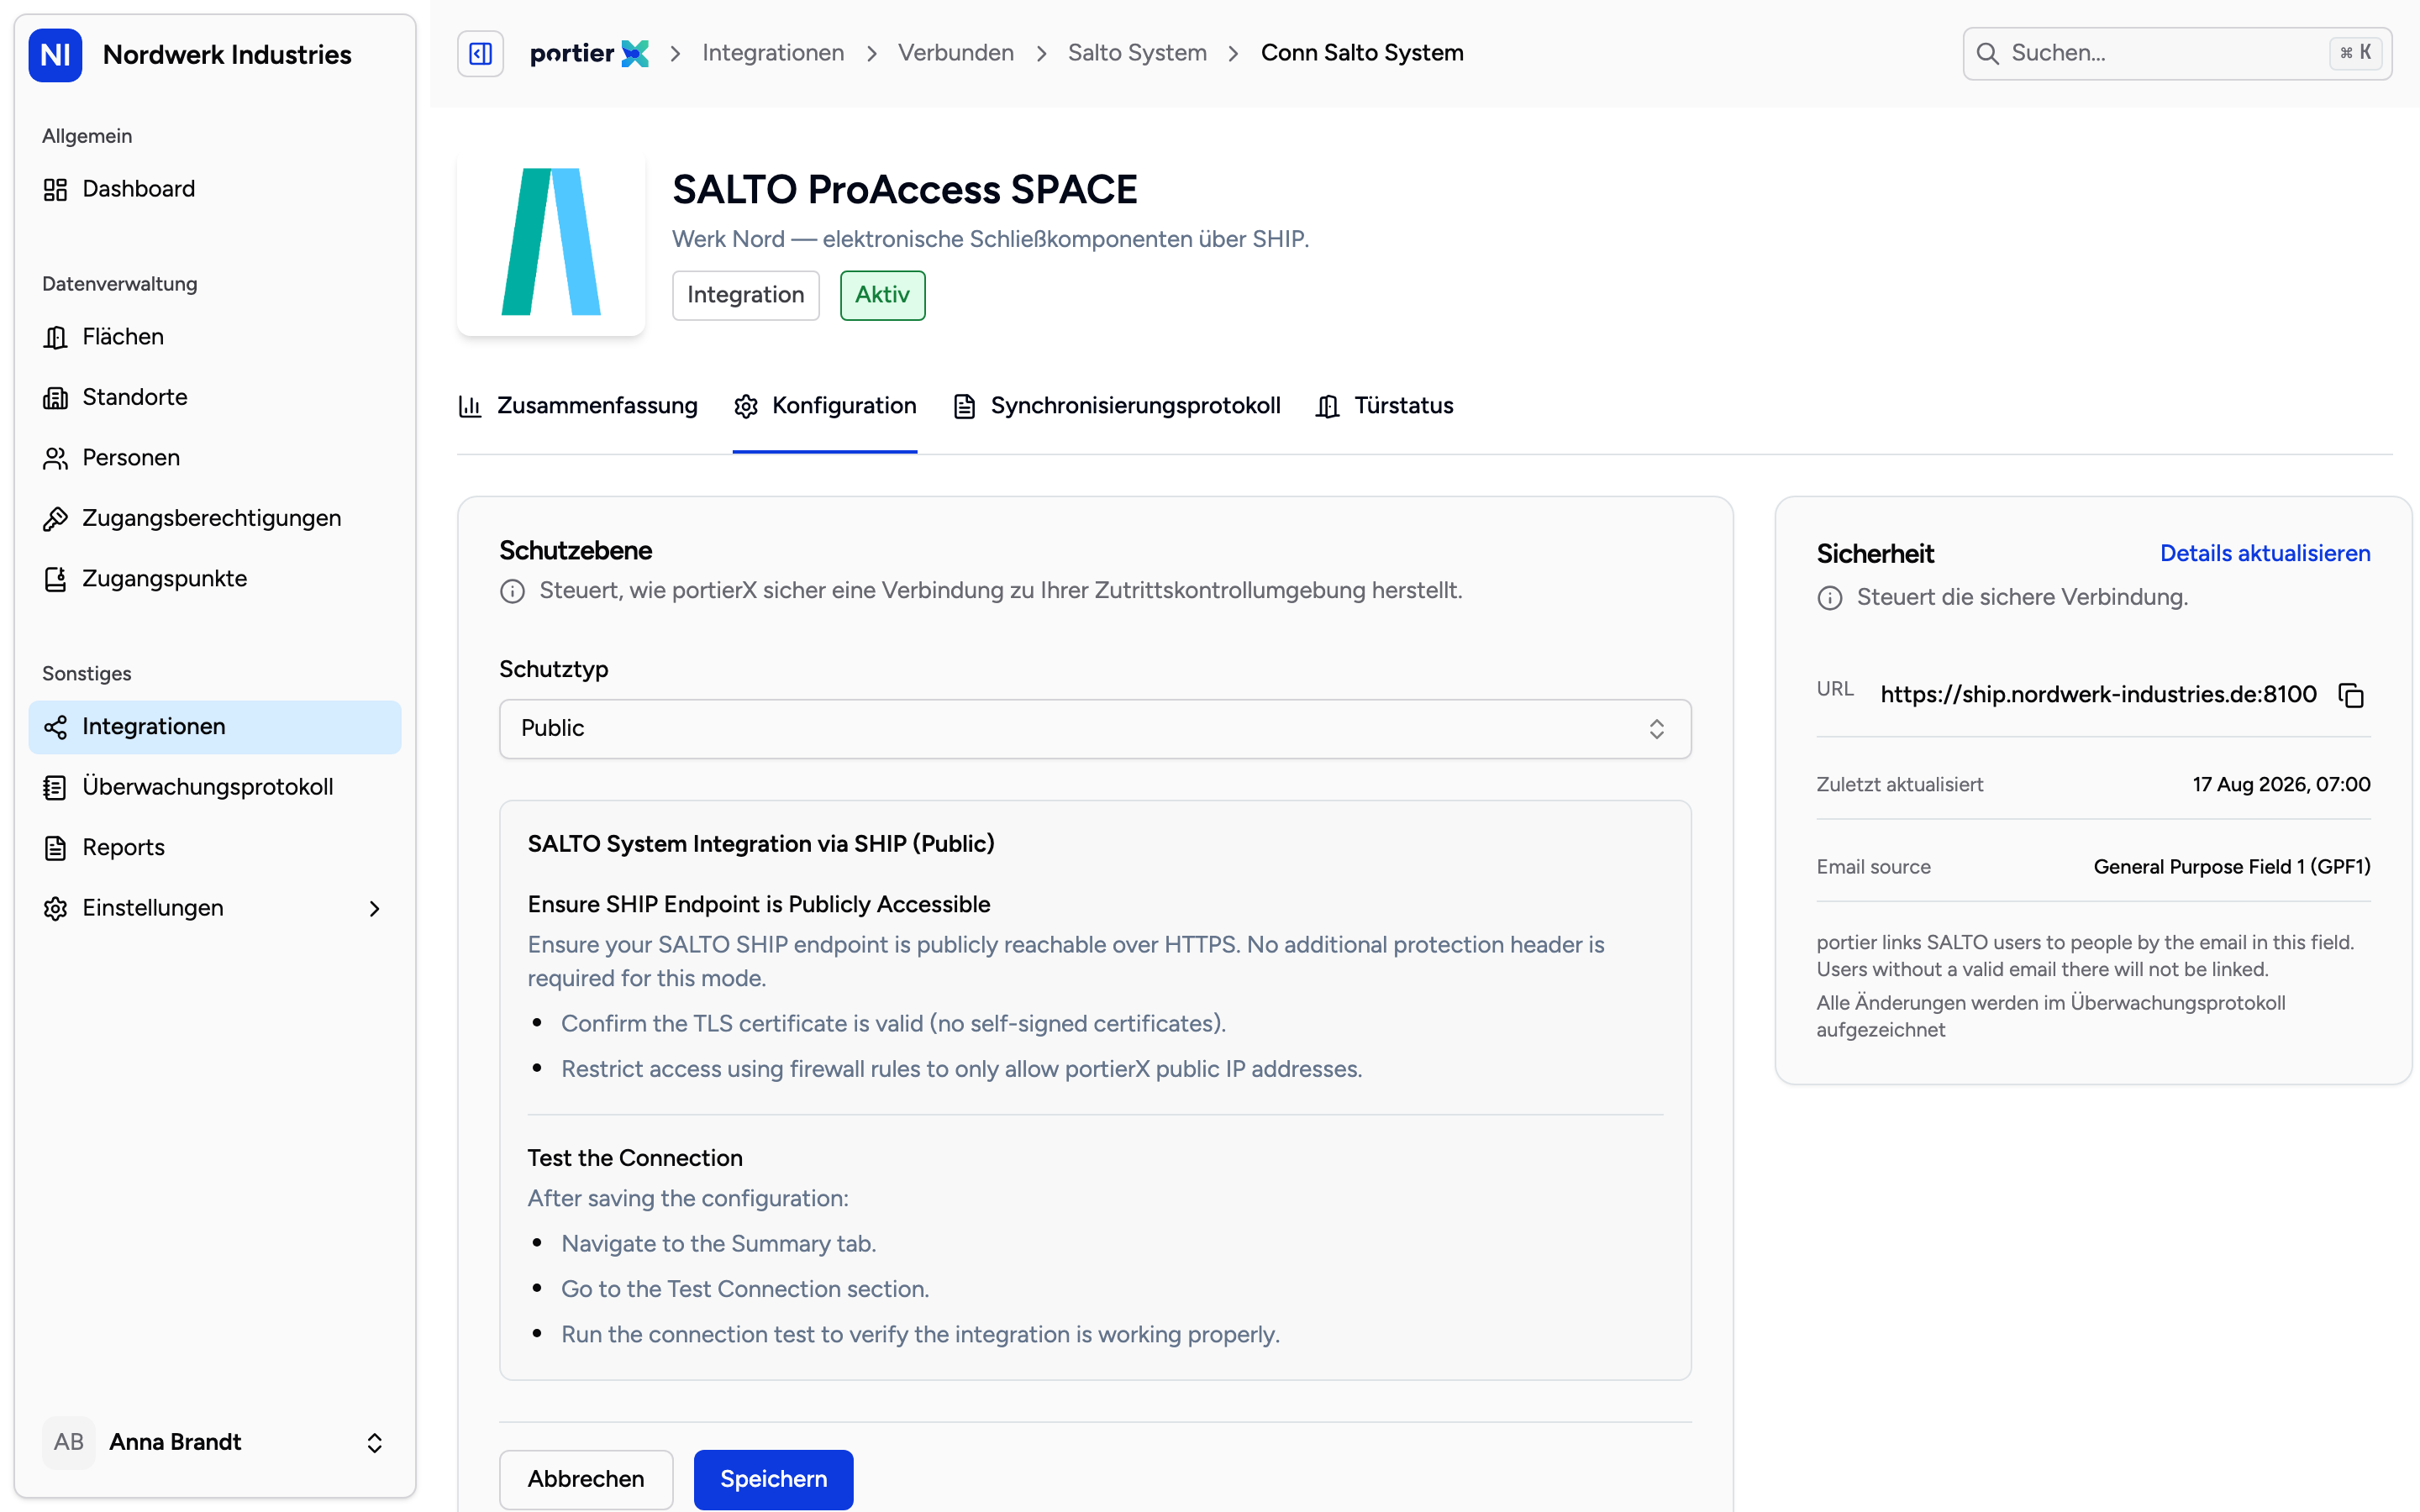
Unter Schutzebene ändern Sie den Schutztyp und die Header nachträglich. Unter Sicherheit stehen URL, Zeitpunkt der letzten Änderung und E-Mail-Quelle.
Auf Konfiguration stehen die beiden Blöcke, die den Zugang tragen.
Schutzebene bietet unter Schutztyp dieselben vier Möglichkeiten wie der Assistent, dazu eine Anleitung zur gewählten Art und die Felder für Cloudflare Access oder für Benutzerdefinierte Header. Speichern übernimmt die Wahl, Abbrechen stellt den gespeicherten Stand wieder her.
Sicherheit zeigt URL, Zuletzt aktualisiert und E-Mail-Quelle. Details aktualisieren öffnet Sicherheitsdetails aktualisieren, wo Sie URL, Geheimnisname und die E-Mail-Quelle eintragen. Das Secret geben Sie dabei jedes Mal erneut ein. Änderungen gelten sofort und können den Abgleich kurz unterbrechen; jede landet im Prüfprotokoll.
Anlegen, aktivieren und ändern kann die Verbindung nur der Organisationsadministrator.
Der Name einer Verbindung ist in der Organisation eindeutig.
Vorname, Nachname, E-Mail-Adresse und Mobilnummer, die Sie in portierX ändern, behalten Ihren Wert; der Abgleich überschreibt sie nicht. Technische Angaben einer Tür wie Batteriestand, Öffnungsmodus und Partition kommen immer aus SALTO.
portierX codiert keine Schlüssel, öffnet keine Tür aus der Ferne und schaltet keinen Büromodus. Das bleibt bei SALTO.
Eine Verbindung lässt sich auf ihrer Seite nicht entfernen. Soll eine Anlage getrennt werden, wenden Sie sich an portier.